Insiden Keamanan di Realms: Malware pada File Plugin (Oktober 2026)
Kami menemukan malware di file plugin server Realms. Ini penjelasan apa yang terjadi, data apa yang mungkin terdampak, dan langkah yang sudah kami ambil.
 Sen
Pada 17 Oktober 2026, kami menemukan malware di dalam file plugin server Realms. Malware ini menumpang di plugin yang terlihat normal, lalu diam-diam mengunduh program tambahan dari server milik pelaku dan menjalankannya di dalam Realms.
Kami ingin menjelaskan secara terbuka apa yang terjadi, data apa yang mungkin ikut terambil, dan apa yang sudah kami lakukan. Pemberitahuan ini juga kami sampaikan sesuai kewajiban kami dalam UU Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP).
Apa yang Terjadi?
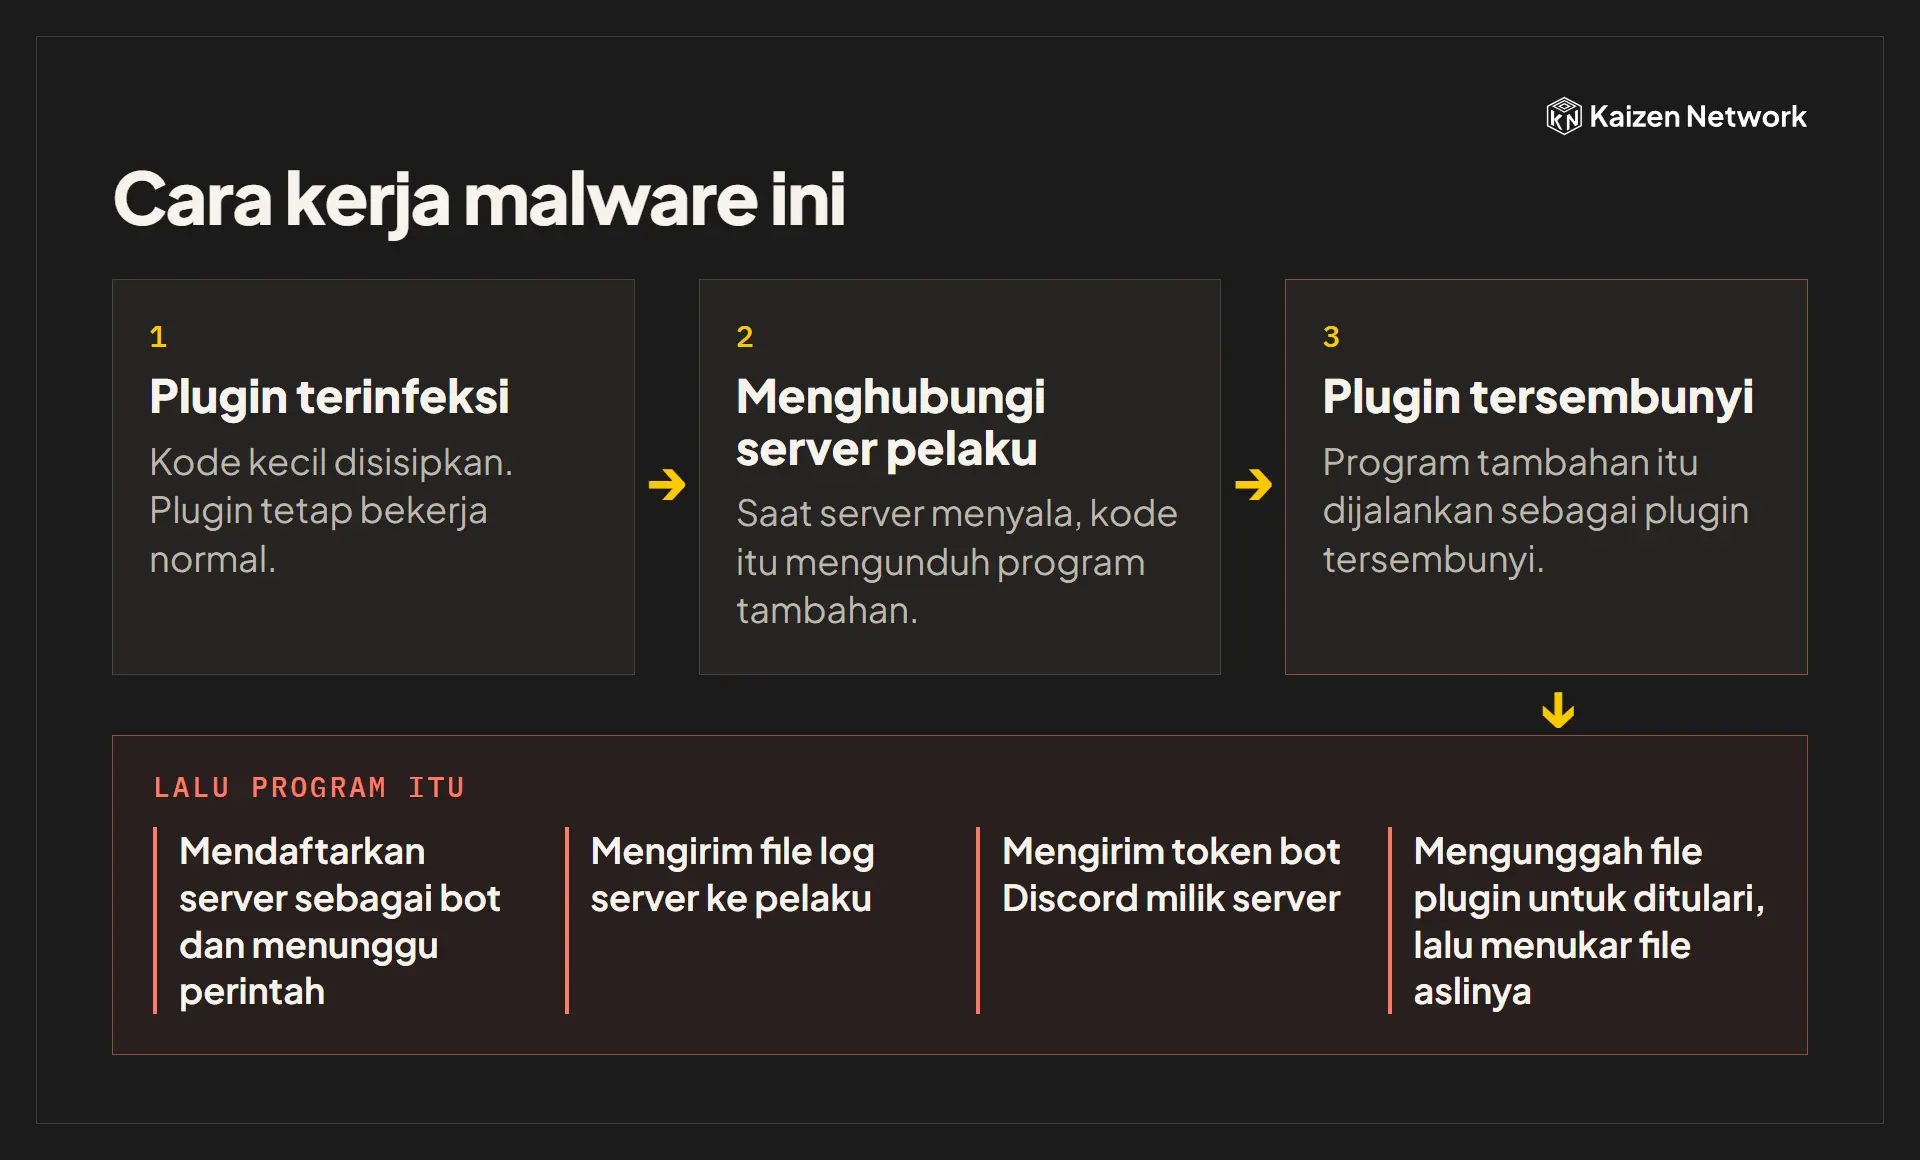
Malware ini menyisipkan potongan kode kecil ke dalam file plugin, tanpa mengubah cara plugin itu bekerja. Saat server menyala, kode itu menghubungi server pelaku, mengunduh program tambahan, lalu menjalankannya sebagai plugin tersembunyi.
Dari analisis kami di komputer terpisah yang terisolasi, program tambahan itu:
- mendaftarkan server sebagai "bot" dan menunggu perintah dari pelaku,
- mengirim file log server ke server pelaku,
- mengirim token bot Discord milik server,
- mengunggah file plugin ke server pelaku untuk ditulari. Dari temuan di Realms, file asli lalu ditukar dengan versi yang sudah terinfeksi.
Malware hanya ditemukan di Realms. Kami sudah memeriksa file plugin dan file server utama di semua server lain di Kaizen Network (Lobby, Survival Mix, Tycoon, Creative), dan tidak ada yang terinfeksi.
Bagaimana malware ini pertama kali masuk ke Realms belum bisa kami pastikan. Yang kami ketahui, malware ini sudah ada di Realms setidaknya sejak 30 Mei 2026.
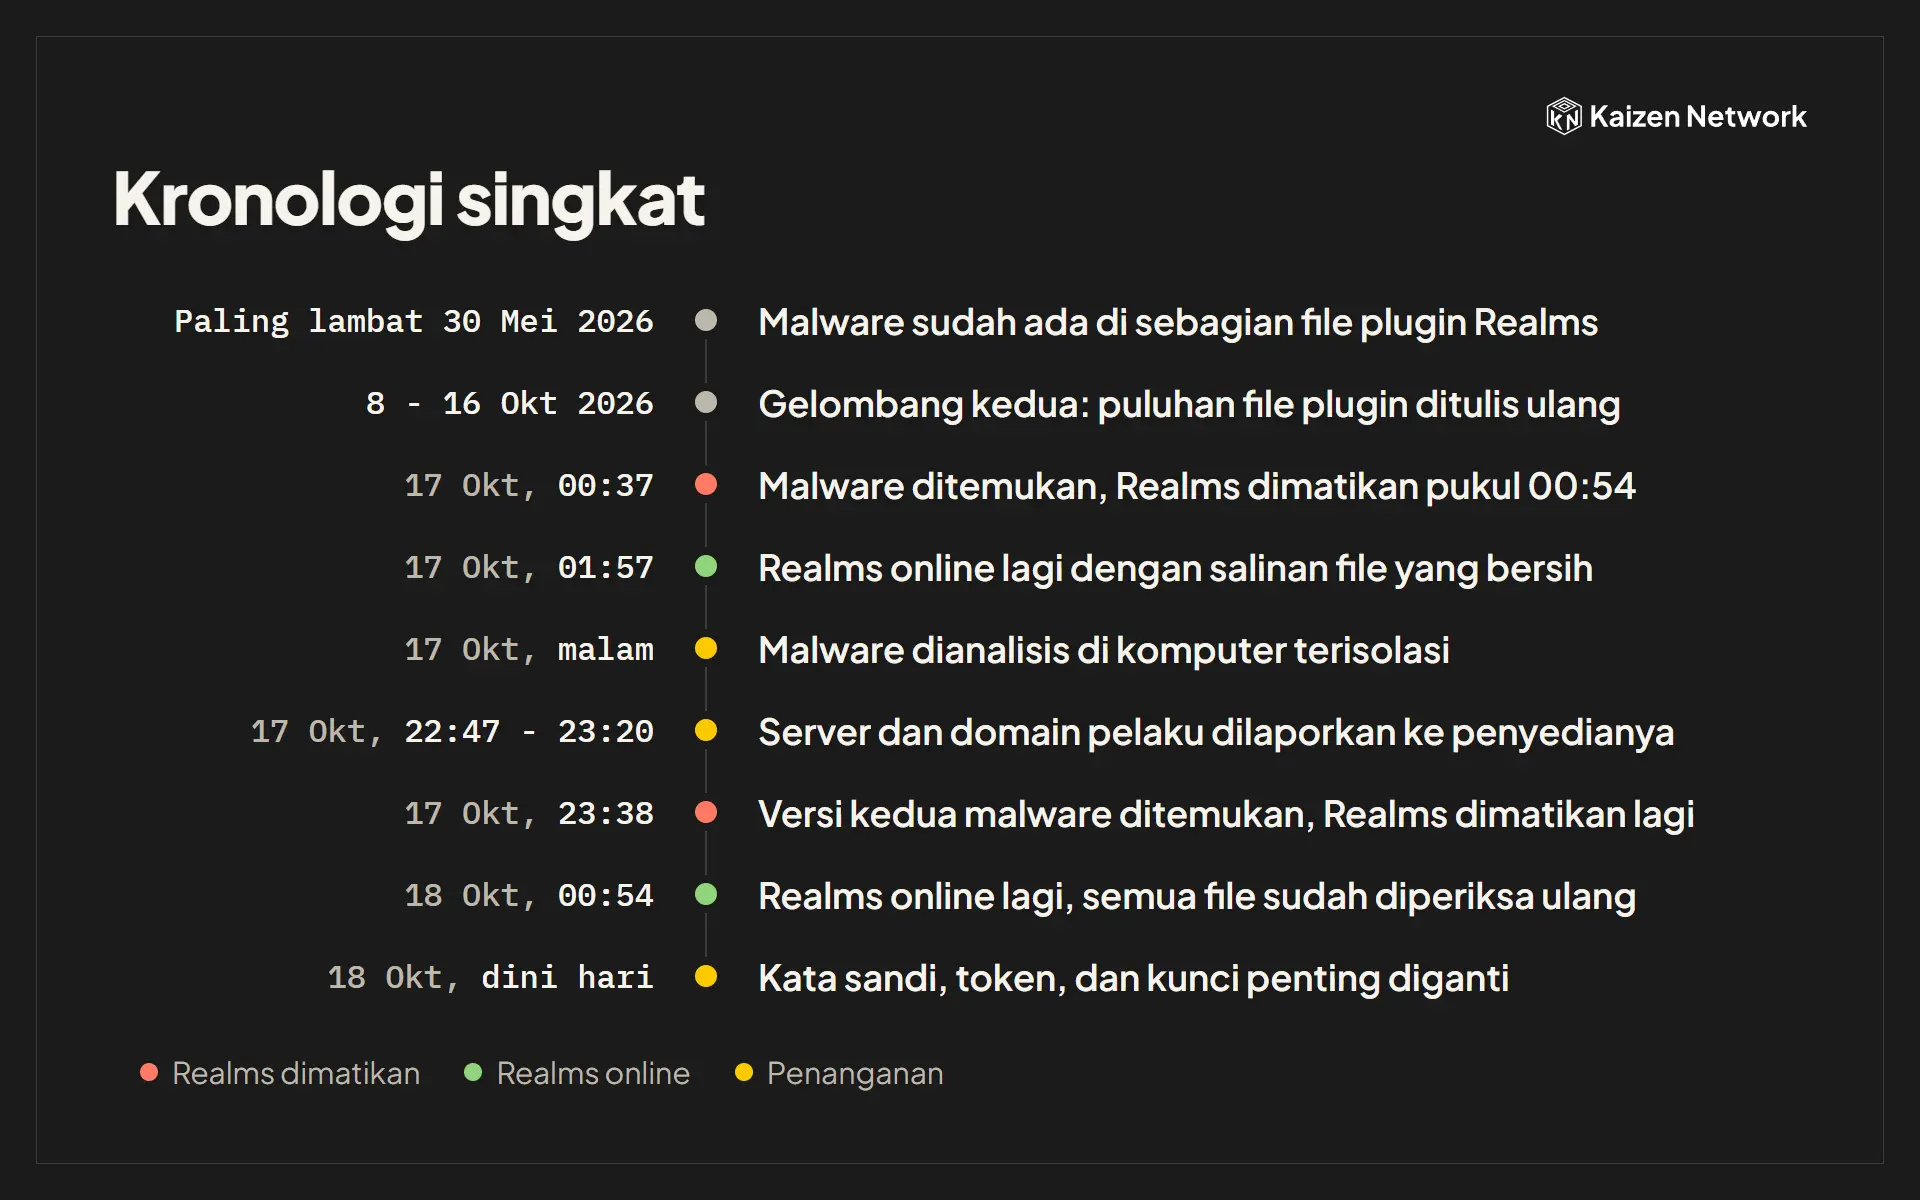
Kronologi Singkat (Waktu WIB)
| Waktu (WIB) | Kejadian |
|---|---|
| Paling lambat 30 Mei 2026 | Malware sudah ada di sebagian file plugin Realms (diketahui belakangan dari salinan file lama). |
| 8 - 16 Okt 2026 | Gelombang kedua: puluhan file plugin Realms ditulis ulang oleh malware. |
| 17 Okt, 00:37 | Malware ditemukan. Realms kami matikan pukul 00:54. |
| 17 Okt, 01:57 | Realms kembali online setelah file yang terinfeksi diganti dengan salinan bersih. |
| 17 Okt, malam | Analisis malware di komputer terisolasi. Dalam uji kami, malware ini terbukti mengirim log server dan token bot Discord ke server pelaku. |
| 17 Okt, 22:47 - 23:20 | Server dan domain pelaku kami laporkan ke penyedia domain, penyedia server, dan penyedia DNS-nya. |
| 17 Okt, 23:38 | Kami menemukan versi kedua malware yang terlewat di pembersihan pertama dan masih aktif sejak 01:57. Realms kami matikan lagi. |
| 18 Okt, 00:54 | Realms kembali online setelah semua file diganti atau dibersihkan dan diperiksa ulang. |
| 18 Okt, dini hari | Kata sandi, token, dan kunci penting yang bisa dibaca Realms kami ganti. |
Data Apa yang Mungkin Terdampak?
Kami belum bisa memastikan data apa saja yang benar-benar diambil, karena tidak ada catatan lalu lintas jaringan dari Realms. Berdasarkan cara kerja malware yang kami amati, berikut perkiraan kami:
| Data | Status |
|---|---|
| Log server Realms: nama pengguna Minecraft, UUID, alamat IP saat masuk ke Realms, serta pesan chat dan perintah yang diketik di Realms | Kemungkinan besar terambil. Malware mengirim file log ini secara otomatis. |
| Data permainan Realms (saldo bank dalam game, lelang, statistik bermain) | Belum diketahui. Kata sandi database-nya bisa dibaca malware, tapi tidak ada bukti database ini diakses. Semua kata sandinya sudah kami ganti. |
| Tautan akun Discord dengan akun Minecraft (untuk seluruh jaringan, bukan hanya Realms) | Belum diketahui. Kata sandi database-nya bisa dibaca malware, tapi tidak ada bukti database ini diakses. Kata sandinya sudah kami ganti. |
| Server Discord Kaizen Network: isi channel yang bisa dibaca bot Realms | Belum diketahui. Token bot ini terambil, sehingga bisa dipakai membaca channel atau mengirim DM atas nama bot sampai tokennya kami ganti pada 18 Oktober. Tidak ada bukti token ini disalahgunakan. |
| Kata sandi akun Kaizen Network (login server dan website) | Tidak terdampak. Data ini tidak disimpan di Realms. |
| Data pembayaran dan Premium Points | Tidak terdampak. Tidak ada data pembayaran di Realms. |
| Pemain yang hanya bermain di server lain | Tidak ada tanda terdampak, kecuali tautan akun Discord di atas. |
Pemain yang terdampak adalah pemain yang pernah masuk ke Realms sampai 17 Oktober 2026 (malware sudah ada paling lambat sejak 30 Mei 2026), ditambah pemain yang menautkan akun Discord dengan akun Minecraft.
Risiko utamanya: nama pengguna dan alamat IP bisa dipakai untuk penipuan yang menyasar pemain, atau untuk memperkirakan lokasi kasar (misalnya kota).
Apa yang Sudah Kami Lakukan?
- Mematikan Realms segera setelah malware ditemukan, dan sekali lagi saat versi kedua ditemukan.
- Mengganti setiap file yang terinfeksi, termasuk file server utama, dengan salinan resmi atau salinan bersih yang sudah diverifikasi. Plugin berbayar yang tidak punya salinan bersih dibersihkan dengan menghapus tepat bagian yang disisipkan malware.
- Memeriksa ulang semua file di Realms sebelum dan sesudah server dinyalakan, dan memeriksa file plugin dan file server utama di semua server lain di jaringan.
- Mengganti kredensial penting yang bisa dibaca Realms: token bot Discord, kata sandi database, kunci akses, dan token keamanan antarserver.
- Melaporkan domain dan server pelaku ke penyedia domain, penyedia server, dan penyedia DNS-nya agar bisa diturunkan.
- Menyusun laporan teknis untuk sesama owner server, supaya mereka bisa memeriksa server masing-masing.
Apa yang Perlu Kamu Lakukan?
Tidak ada tindakan yang wajib. Kata sandi akun Kaizen Network kamu tidak terdampak. Meski begitu, kami menyarankan:
- Waspada terhadap pesan (termasuk DM dari bot) yang mengaku dari staf Kaizen Network, terutama yang menyebut nama Minecraft kamu atau aktivitasmu di Realms, lalu meminta kata sandi, kode, atau unduhan. Staf kami tidak pernah meminta kata sandi.
- Jangan mengunduh "plugin", "mod", atau "client" dari orang yang tidak dikenal. Malware jenis ini menyebar lewat file plugin.
- Kalau kamu juga mengelola server Minecraft sendiri, baca laporan teknis kami untuk cara memeriksanya.
Kontak
Jika kamu memiliki pertanyaan tentang data pribadimu terkait insiden ini, hubungi kami di [email protected]. Pengendali data untuk layanan ini adalah PT Kaizen Network Indonesia. Kami akan memperbarui halaman ini jika ada temuan baru.
Kami mohon maaf atas insiden ini. Menjaga data pemain adalah tanggung jawab kami, dan kami sedang memperketat cara kami memeriksa setiap file yang masuk ke server.
Ringkasan
| Aspek | Detail |
|---|---|
| Apa | Malware di file plugin server Realms |
| Sejak | Paling lambat 30 Mei 2026; ditemukan 17 Oktober 2026 |
| Terdampak | Hanya server Realms terinfeksi |
| Data yang kemungkinan terambil | Nama pengguna, UUID, alamat IP, chat, dan perintah dari log server Realms |
| Belum diketahui | Data permainan Realms, tautan akun Discord-Minecraft, isi channel yang bisa dibaca bot Realms |
| Tidak terdampak | Kata sandi akun, data pembayaran, dan Premium Points |
| Penanganan | Server dibersihkan dua kali dan diperiksa ulang, kredensial penting diganti, pelaku dilaporkan |
| Kontak | [email protected] |
Tentang Penulis
Sen
Founder, Owner, and Developer
Kontributor Kaizen Network
Komunitas
Bergabung dengan Kaizen Network
Gabung komunitas Discord kami untuk update dan diskusi!
 Gabung Discord